


Yubico
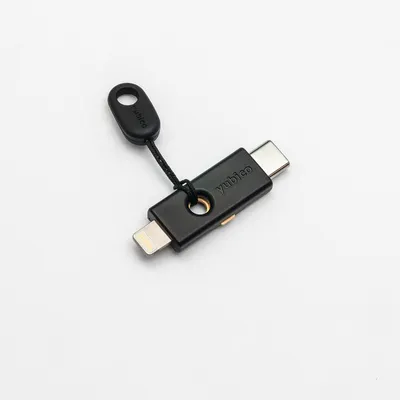
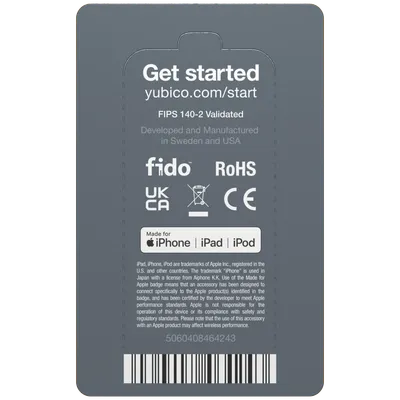
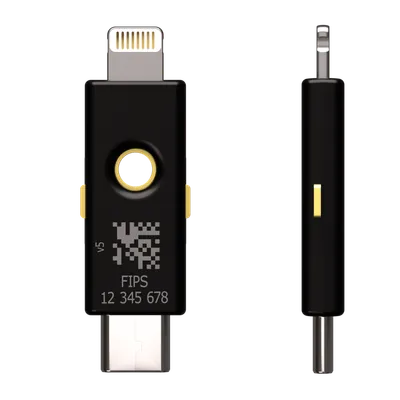
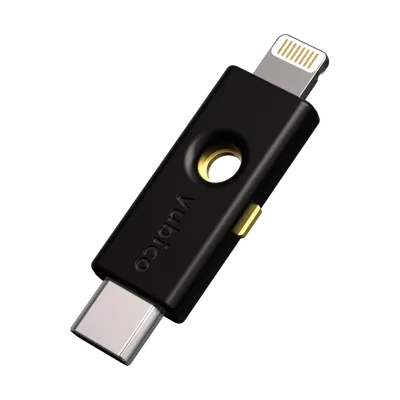
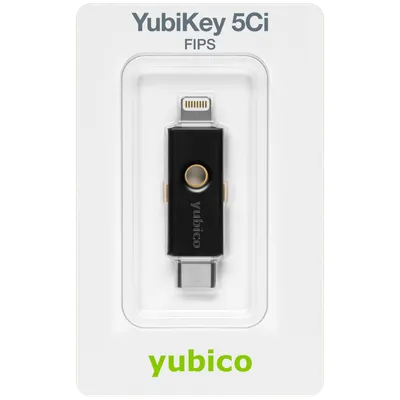
Yubico YubiKey 5Ci FIPS
Réf. : 5060408464243|Indisponible
Description
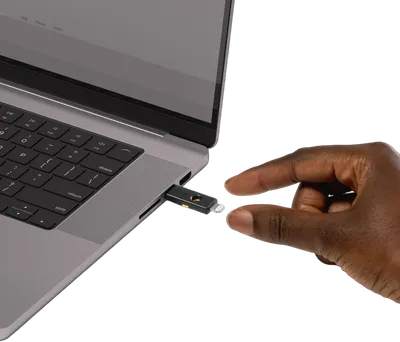
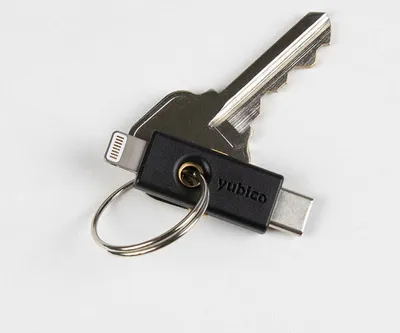
YubiKey FIPS SeriesDie FIPS 140-2-Validierung ermöglicht Regierungsbehörden und regulierten Branchen, die höchsten Anforderungen der Authentifikator-Sicherheitsstufe 3 (AAL3) gemäß der neuen Richtlinie NIST SP800-63B zu erfüllen.FIPS 140-2 validierte SicherheitsschlüsselEffektive AuthentifizierungValidiert nach FIPS 140-2 (Gesamtstufe 1 und 2, physische Sicherheitsstufe 3). Erfüllt die höchste Authentifikator-Sicherheitsstufe 3 (AAL3) der Richtlinie NIST SP800-63B.Einfach, schnell und zuverlässigHardware-Authentifikator mit sicherer One-Touch-Authentifizierung. Es ist keine Batterie oder Netzwerkverbindung erforderlich.Senkt IT-KostenReduziert Support-Probleme mit Kennwörtern um 92 % und senkt die IT-Supportkosten erheblich. Die YubiKey 5 FIPS SerieWählen Sie je nach Anforderungen aus sechs verschiedenen YubiKey-Modellen. Der Schlüsselanhänger im Taschenformat ist für den standortunabhängigen Einsatz konzipiert. Das Nano-Modell ist so klein, dass es im USB-Anschluss Ihres Computers bleiben kann. Die Serie umfasst mehrere Formfaktoren und ist kompatibel mit USB-A, USB-C, NFC und Lightning. Die YubiKey 5 FIPS-Serie entspricht der Schutzart IP68. Sie ist widerstandsfähig, benötigt keine Batterien und hat keine beweglichen Teile.ZertifizierungenNIST | National Institute of StandardsKryptografische Modulvalidierung für den YubiKeyDie Validierungstests für kryptografische Module werden anhand der abgeleiteten Testanforderungen (Derived Test Requirements, DTR) für FIPS PUB 140-2, Security Requirements for Cryptographic Modules, durchgeführt. Die DTR listen alle Lieferanten- und Prüfanforderungen für die Validierung eines kryptografischen Moduls auf und bilden die Grundlage für die von den CST-akkreditierten Labors durchgeführten Tests.MerkmaleFIPS 140-2, Gesamtstufe 1 und 2, physische Sicherheitsstufe 3Starke Multi-Faktor-AuthentifizierungEinfache und schnelle AuthentifizierungWasserfest und widerstandsfähigMulti-Protokoll Unterstützung auf einem SchlüsselPraktische FormateHergestellt in den USATechnische DatenUnterstützte Protokolle: FIDO2/WebAuthn, FIDO U2F, Smartcard (PIV), Yubico OTP, OATH-TOTP, OATH-HOTP, OpenPGP und Challenge ResponseFunktioniert mit Microsoft Windows, Mac OS X, Linux, Chrome OS und gängigen BrowsernAls PIV-Smartcard einsetzbar, Minidriver auf Windows verfügbarUnterstützung für PKCS#11Crypto Algorithms: RSA 2048, ECC p256, ECC p384Hardwaresicheres Element zum Schutz kryptografischer Schlüssel